General
El presidente de Google DeepMind advirtió que la IA podría causar “incidentes graves” en un año
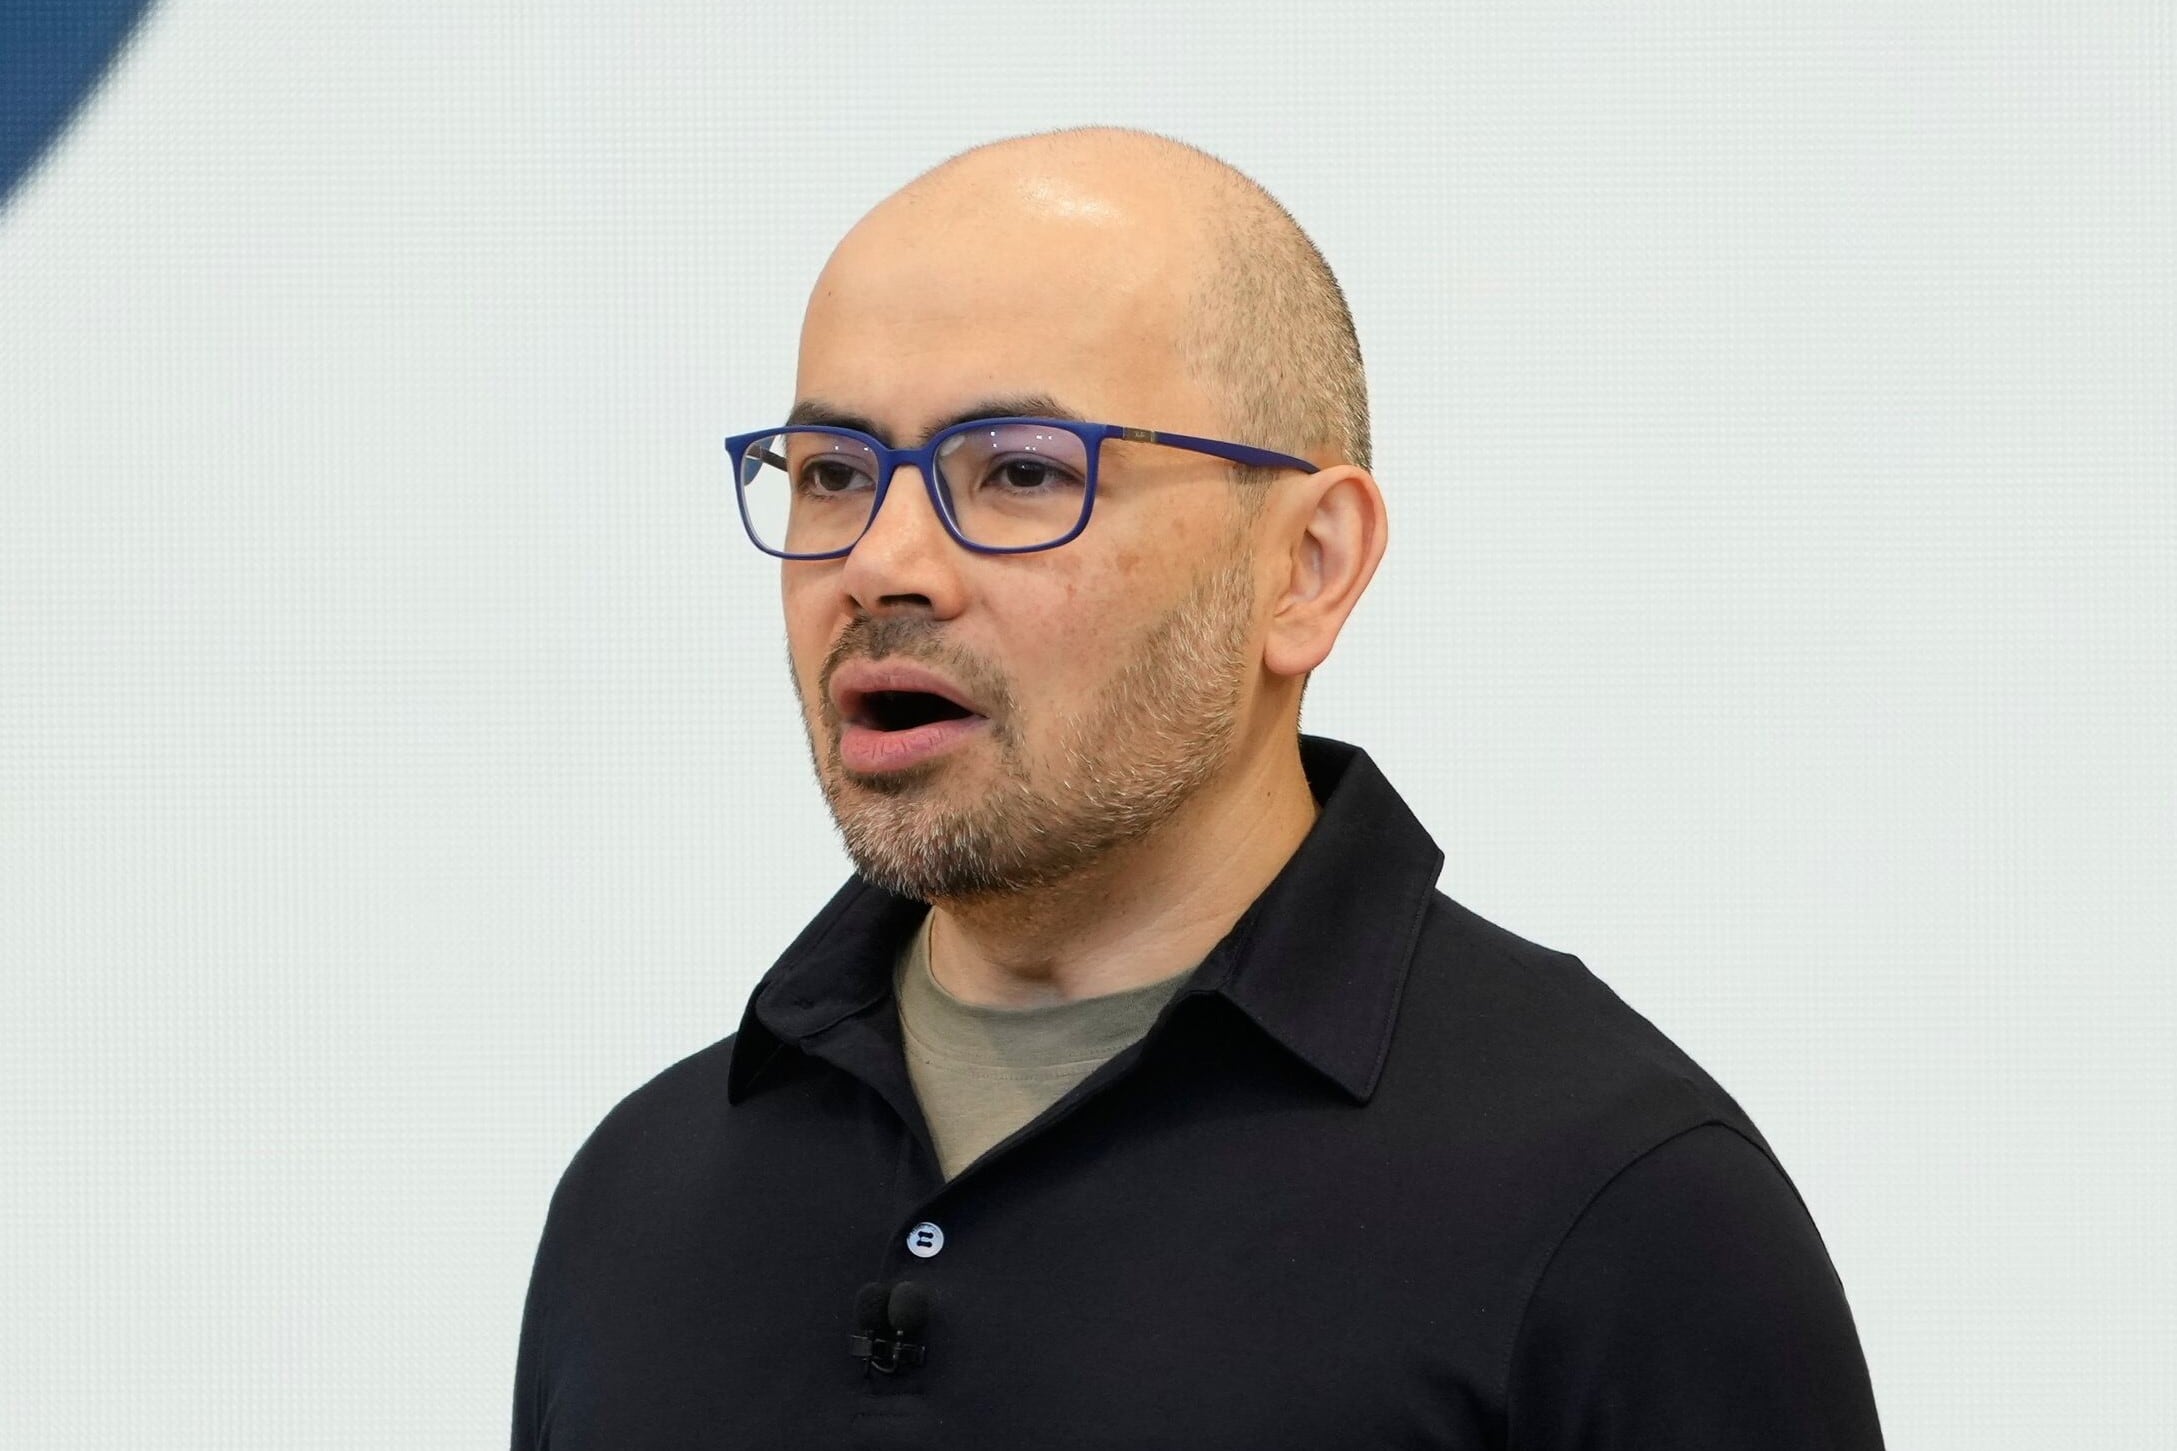
DUBLÍN (AFP).- El presidente de la principal división de inteligencia artificial (IA) de Google, Demis Hassabis, aseguró este miércoles que algunos agentes podrían provocar “incidentes graves” en “uno o dos años” si los gobiernos y las compañías del sector no aplican controles de seguridad adecuados.Durante una cumbre de inteligencia artificial en Dublín, el directivo explicó que las repetidas situaciones de pérdida de control registradas en los últimos meses deberían funcionar como señales de alerta.“Las pérdidas de control de agentes autónomos de IA observadas en los últimos meses son, en cierto modo, señales de alerta temprana”, advirtió el británico Demis Hassabis, presidente de Google DeepMind y una de las grandes figuras de este evento organizado por la presidencia irlandesa del Consejo de la Unión Europea (UE).De esta manera, Hassabis aludió a distintos casos en los que algunos modelos de las empresas OpenAI y Anthropic se escaparon de sus entornos de prueba, coordinándose entre sí, ocultando información y hackeando sistemas reales de forma imprevista.En esa línea, el ejecutivo dijo que estos eventos no tuvieron consecuencias extremas debido a que las capacidades de estas herramientas todavía son limitadas, aunque se espera que evolucionen en un futuro.“Estos sistemas todavía no son muy potentes, por lo que los incidentes no son graves, pero podrían llegar a serlo de aquí a uno o dos años si no intensificamos los esfuerzos [en materia de seguridad]”, afirmó el premio Nobel de Química y pionero de la investigación en IA.La preocupación de Hassabis también fue compartida por el presidente de Microsoft, el estadounidense Brad Smith, otra de las figuras del sector tecnológico invitadas a Dublín.El directivo de Microsoft defendió la idea de dotar a los agentes y sistemas de IA de “frenos de emergencia”, es decir, mecanismos de desconexión obligatorios que permitan a los usuarios limitar los daños en caso de pérdida de control.“La idea, especialmente en el caso de los sistemas de inteligencia artificial que gestionan infraestructuras críticas o sistemas automatizados, es disponer de la posibilidad de apagarlas o ralentizarlas”, explicó.Para Brad Smith, el problema radica en que la IA prácticamente no está regulada, a diferencia de un producto tan cotidiano como un envase de leche, sometido a todo tipo de controles.“Necesitaremos para la IA, como para todo lo demás en nuestras vidas, normas de seguridad reales y eficaces en las que el público pueda confiar”, argumentó.Por su parte, la finlandesa Henna Virkkunen, vicepresidenta ejecutiva de la Comisión Europea, además de responsable de Soberanía Tecnológica, Seguridad y Democracia, afirmó que las empresas de IA debían dedicar más tiempo a probar sus sistemas para mantener el control sobre ellos.“La competencia a escala mundial es tan intensa que parece que ninguna de las empresas está invirtiendo realmente suficiente tiempo y recursos en poner a prueba sus modelos”, dijo Virkkunen. También remarcó que las firmas tienen que ser capaces de controlar sus sistemas y confirmó que enviaron pedidos de informes a las principales compañías informáticas. El bloque europeo sumó nuevas facultades para intervenir en la actividad a partir de la implementación de la Ley de IA, aprobada en agosto y considerada la normativa regulatoria de mayor alcance a nivel global sobre los usos de este tipo de programas.La regulación de la IALas principales potencias globales adoptaron estrategias muy distintas para controlar su desarrollo. En Estados Unidos, la administración de Donald Trump prioriza los acuerdos con el sector privado por considerar que impulsan el desarrollo económico. Tras derogar en 2025 los controles establecidos por la gestión anterior y lanzar un plan de fomento con más de 90 medidas, la Casa Blanca promovió en septiembre un código de conducta suscrito por empresas del sector. En tanto, ante la falta de otras leyes aprobadas por el Congreso, estados como California avanzaron con normativas propias que obligan a difundir protocolos de seguridad y reportar fallas graves.Por su parte, China aplica un estricto control estatal sobre los contenidos generados por IA con los mismos mecanismos de censura que rigen en Internet, además de exigir desde septiembre de 2025 la identificación explícita del material sintético. El gobierno de Pekín también fijó pautas para chatbots con el fin de evitar la dependencia afectiva en menores y la falsificación de identidades, bajo una estricta directiva del presidente Xi Jinping de mantener las herramientas bajo supervisión humana.La Unión Europea cuenta con la Ley de Inteligencia Artificial como marco normativo integral y algunos países impulsan regulaciones para impedir que los asistentes virtuales simulen vínculos personales que generen adicción o riesgos emocionales en los usuarios.
Fuente: La Nación